很多小伙伴玩家都不太清楚h3c防火墙模拟器|H3C交换机配置IRF2.0,防火墙配置汇聚口,实现网络不间断维护,那么今天解雕侠小编给大家带来一篇 相关的文章,希望大家看了之后能有所收获,最后请大家持续关注我们!
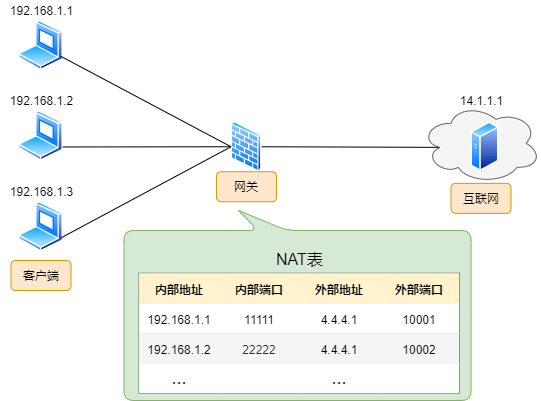
先看客户的拓扑图,联通光纤连接到防火墙,防火墙的G3和G4接口分别连接两台H3C S5120交换机。 两台交换机之间有两根网线互连h3c防火墙模拟器,左边的23端口连接24端口,左边的24端口连接右边的23端口; 两台交换机平分接4台服务器的网口
为了突出今天的重点,我重新画了一个简易版的拓扑图(左边定义为开关A,右边定义为开关B,图中忘记标注了,尴尬)
为了实现企业网络的不间断维护,会用到H3C交换机的IRF2.0技术和防火墙的端口聚合技术。 IRF是新华三自主研发的软件虚拟化技术。 它可以通过网络接口将多个交换机连接在一起。 经过必要的配置后,可以将它们虚拟成一个“分布式交换机”。 利用这种虚拟化技术,可以实现多台交换机的协同工作、统一管理和持续维护。 防火墙的端口聚合技术很容易理解。 多个物理接口聚合为一个逻辑接口。 当其中一个物理接口下线时,不会影响逻辑接口的正常工作,也不会影响网络的使用。
1、交换机A的配置(注意两台交换机的IRF配置在连接网线前完成!):
irf 1 //配置IRF成员编号为1
irf-port 1/1 //创建IRF端口1/1
port group /0/24 mode //将端口24添加到irf端口1/1
irf-port 1/2 //创建IRF端口1/2
port group /0/23 mode //将端口23添加到irf端口1/2
quit // 退出配置
save //保存配置
// 重启后,交换机切换到IRF模式
2.交换机B的配置:
irf 2 //配置IRF成员编号为1
irf-port 2/1 //创建IRF端口2/1
port group /0/24 mode //将端口24添加到irf端口2/1
irf-port 2/2 //创建IRF端口2/2
port group /0/23 mode //将端口23添加到irf端口2/2
quit // 退出配置
save //保存配置
//重启后,交换机切换到IRF模式,原来的网络接口1/0/1变成2/0/1,以此类推。
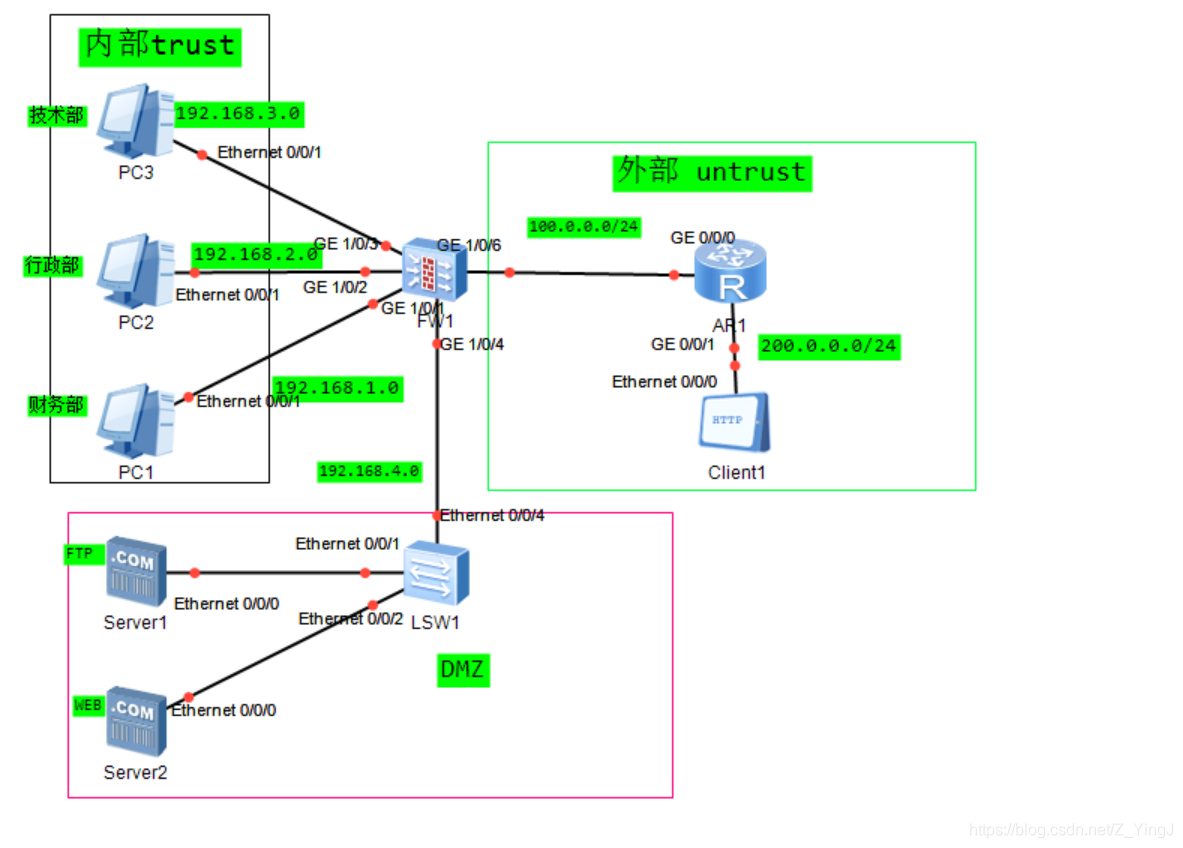
3.从逻辑上看,两台交换机变成了一台交换机,继续配置
Vlan 1 //进入vlan1配置
ip 172.16.200.201 255.255.255.0 //配置vlan1的IP地址
ip route- 0.0.0.0 0.0.0.0 172.16.200.1 //配置默认路由,出口地址为防火墙聚合接口IP
- 1 //创建聚合接口1
/0/22 //进入1/0/22端口配置
port link-group 1 //将接口加入聚合接口1
/0/22 //进入2/0/22端口配置
port link-group 1 //将接口加入聚合接口1
quit // 退出配置
save //保存配置
4.防火墙配置
1、G3和G4两个接口的聚合配置:
2、配置消防外网接口:
3、配置默认路由,出口地址填写运营商提供的网关IP
4.添加源NAT规则允许上网
5、需要在防火墙中做一个安全策略,允许上网
经过以上操作,基本完成了内网的配置,也可以上网了。 下面无非就是服务器端口映射和第二个电信光纤接入的配置。 在这种网络环境下,每个型号的服务器和交换机都可以有一个平台的维护,不会对网络和数据造成影响。 希望客户尽快安装第二道防火墙,我写一篇关于防火墙热备的文章h3c防火墙模拟器,供大家参考和评测。
上面就是h3c防火墙模拟器|H3C交换机配置IRF2.0,防火墙配置汇聚口,实现网络不间断维护的全部内容了,希望能给广大手游玩家玩家们带来一些帮助,更多关于的内容,尽在解雕侠!